Ba mô hình quản lý thiết bị phổ biến
Tùy theo hạ tầng và cách tổ chức công việc, doanh nghiệp có thể quản lý thiết bị theo một trong ba mô hình sau.
1. Quản lý thiết bị trên nền tảng đám mây
Trong mô hình này, thiết bị và ứng dụng được quản lý thông qua dịch vụ đám mây như Microsoft Intune.
Mô hình quản lý trên đám mây phù hợp với:
- Nhân viên thường xuyên làm việc từ xa
- Nhân viên làm việc tại nhiều văn phòng
- Doanh nghiệp sử dụng Microsoft 365
- Thiết bị cần được quản lý qua Internet
- Đội ngũ IT muốn giảm phụ thuộc vào hệ thống máy chủ nội bộ
Người dùng không nhất thiết phải đến văn phòng để IT cấu hình thiết bị. Nhiều chính sách và ứng dụng có thể được triển khai từ xa qua Internet.
 Mô hình quản lý thiết bị trên nền tảng đám mây cho phép bộ phận IT triển khai cấu hình, ứng dụng và chính sách bảo mật từ xa thông qua Microsoft Intune
2. Quản lý thiết bị tại hệ thống nội bộ
Với mô hình này, phần lớn hoạt động quản lý được thực hiện thông qua hệ thống đặt tại văn phòng hoặc trung tâm dữ liệu của doanh nghiệp.
Mô hình nội bộ có thể giúp doanh nghiệp kiểm soát tốt các máy tính Windows và ứng dụng hoạt động trong mạng công ty. Tuy nhiên, việc quản lý thiết bị làm việc từ xa có thể gặp hạn chế nếu thiết bị không thường xuyên kết nối với mạng nội bộ.
Đối với người dùng, điều này có thể dẫn đến một số bất tiện:
- Phải kết nối VPN để nhận cấu hình hoặc ứng dụng
- Khó nhận bản cập nhật khi làm việc bên ngoài văn phòng
- Một số tài nguyên chỉ có thể truy cập từ mạng công ty
- Bộ phận IT khó kiểm tra và hỗ trợ thiết bị từ xa
Vì vậy, doanh nghiệp chỉ sử dụng hệ thống quản lý nội bộ có thể gặp khó khăn khi hỗ trợ lực lượng lao động làm việc linh hoạt.
 Mô hình quản lý thiết bị nội bộ sử dụng hệ thống đặt tại văn phòng hoặc trung tâm dữ liệu, thường yêu cầu thiết bị kết nối với mạng doanh nghiệp để nhận cấu hình và hỗ trợ quản lý
3. Quản lý kết hợp giữa hệ thống nội bộ và đám mây
Doanh nghiệp đã sử dụng Microsoft Configuration Manager có thể kết nối hệ thống hiện có với Microsoft Intune và các dịch vụ đám mây của Microsoft. Trong mô hình đồng quản lý, hay co-management, thiết bị Windows 10 và Windows 11 được quản lý đồng thời bởi Configuration Manager và Intune.
Doanh nghiệp có thể lựa chọn:
- Giữ một số chức năng quản lý trong hệ thống nội bộ
- Chuyển một số tác vụ lên Intune
- Áp dụng chính sách bảo mật từ đám mây
- Quản lý tốt hơn các thiết bị làm việc từ xa
- Chuyển đổi từng bước thay vì thay thế toàn bộ hệ thống ngay lập tức
Với người dùng cuối, quá trình này thường diễn ra trong nền. Người dùng vẫn làm việc trên thiết bị quen thuộc nhưng có thể nhận được ứng dụng, chính sách hoặc bản cập nhật từ một hệ thống quản lý mới.
 Mô hình co-management kết hợp Microsoft Configuration Manager và Microsoft Intune, giúp doanh nghiệp quản lý thiết bị từ hệ thống nội bộ và nền tảng đám mây
Người dùng có thể gặp những thay đổi nào?
Khi thiết bị được doanh nghiệp đưa vào hệ thống quản lý, người dùng có thể thấy một số yêu cầu mới, chẳng hạn:
- Thiết lập mã PIN hoặc mật khẩu mạnh hơn
- Bật mã hóa thiết bị
- Cập nhật Windows lên phiên bản được hỗ trợ
- Cài đặt ứng dụng Company Portal
- Đăng nhập lại bằng tài khoản công ty
- Xác thực đa yếu tố khi truy cập dữ liệu
- Chỉ sử dụng ứng dụng được doanh nghiệp phê duyệt
- Không thể sao chép dữ liệu công ty sang ứng dụng cá nhân
Những yêu cầu này không nhằm theo dõi hoạt động cá nhân của nhân viên. Mục tiêu chính là bảo vệ tài khoản, thiết bị và dữ liệu công ty trước các nguy cơ như mất thiết bị, đánh cắp mật khẩu, phần mềm độc hại hoặc truy cập trái phép.
Công ty có thể xem dữ liệu cá nhân trên thiết bị không?
Mức độ quản lý phụ thuộc vào loại thiết bị và cách doanh nghiệp triển khai chính sách. Trên thiết bị thuộc sở hữu của công ty, bộ phận IT thường có quyền quản lý nhiều thành phần hơn, bao gồm cấu hình bảo mật, ứng dụng công việc và trạng thái tuân thủ của thiết bị.
Đối với thiết bị cá nhân, doanh nghiệp có thể áp dụng chính sách bảo vệ ứng dụng để chỉ quản lý dữ liệu công việc bên trong các ứng dụng như Outlook, Teams hoặc OneDrive. Khi đó, dữ liệu cá nhân của người dùng được tách biệt với dữ liệu doanh nghiệp. Người dùng nên đọc thông báo đăng ký thiết bị và chính sách sử dụng thiết bị của công ty trước khi hoàn tất quá trình thiết lập.
Người dùng nên làm gì để thiết bị luôn an toàn?
Để tránh bị gián đoạn khi truy cập email và ứng dụng công ty, người dùng nên:
- Cài đặt các bản cập nhật hệ điều hành đúng hạn.
- Không tắt phần mềm chống virus hoặc các tính năng bảo mật.
- Sử dụng mật khẩu mạnh và bật xác thực đa yếu tố.
- Không chia sẻ thiết bị công ty với người không được phép.
- Chỉ cài ứng dụng từ nguồn đáng tin cậy.
- Báo ngay cho bộ phận IT nếu thiết bị bị mất hoặc nghi ngờ tài khoản bị xâm nhập.
- Mở Company Portal định kỳ nếu doanh nghiệp sử dụng ứng dụng này để kiểm tra trạng thái thiết bị.
- Liên hệ IT khi thiết bị hiển thị trạng thái không tuân thủ hoặc không thể truy cập Microsoft 365.
 Người dùng cần duy trì các biện pháp bảo mật cơ bản như cập nhật hệ điều hành, sử dụng mật khẩu mạnh, bật xác thực đa yếu tố và tuân thủ chính sách quản lý thiết bị của doanh nghiệp
Xem thêm:
Quản lý thiết bị đầu cuối đóng vai trò quan trọng trong việc đảm bảo an toàn dữ liệu và duy trì hiệu quả làm việc trong môi trường doanh nghiệp sử dụng nhiều thiết bị. Với Microsoft Intune, doanh nghiệp có thể quản lý thiết bị tập trung, triển khai chính sách bảo mật và hỗ trợ nhân viên làm việc linh hoạt mà vẫn kiểm soát được quyền truy cập vào tài nguyên nội bộ. Việc lựa chọn mô hình quản lý phù hợp cùng sự chủ động của người dùng sẽ giúp hệ thống vận hành ổn định và giảm thiểu rủi ro bảo mật. VietCAD đồng hành cùng doanh nghiệp trong quá trình tìm hiểu và triển khai các giải pháp Microsoft 365, góp phần xây dựng môi trường làm việc hiện đại, an toàn và hiệu quả.
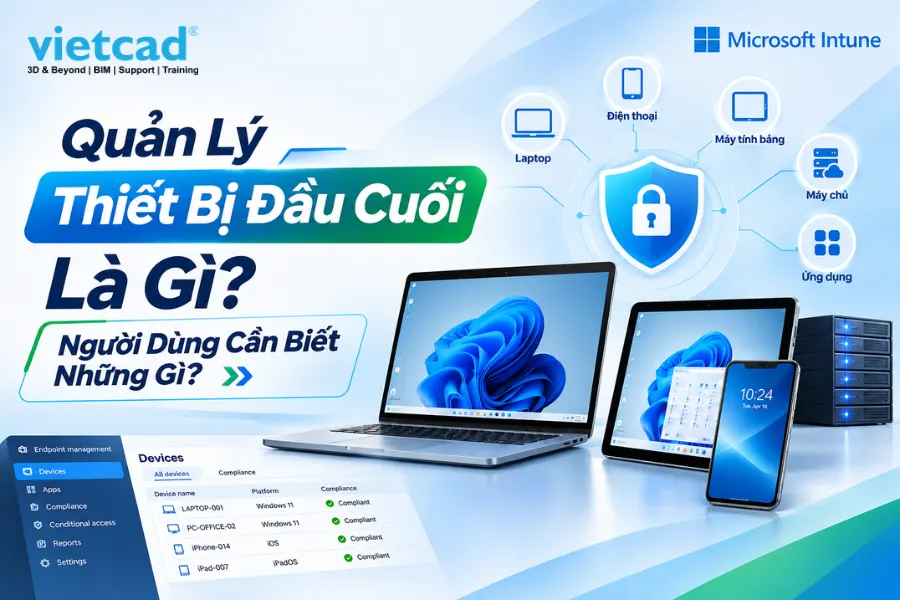
 Các thiết bị đầu cuối phổ biến trong môi trường doanh nghiệp bao gồm máy tính, laptop, điện thoại, máy tính bảng và các ứng dụng phục vụ công việc